
Virtual CISO (vCISO) CISO as a Service
Ihr externer Informationssicherheits-beauftragter (ISB) auf Zeit
Als externer CISO übernehmen wir für Unternehmen in Deutschland und Österreich die strategische Führung Ihrer Informationssicherheit - auf Mandatsbasis, ohne Vollzeitstelle. Sie erhalten einen belastbaren Fahrplan für DORA, NIS2 und ISO 27001, ein funktionierendes ISMS und Nachweise, die vor Aufsicht, Geschäftsführung und Kunden bestehen. Auch bekannt als vCISO oder externer Informationssicherheitsbeauftragter (ISB). Wir arbeiten remote und vor Ort in Deutschland und Österreich.
Virtual CISO - unsere Expertise
Das Problem
Cybersicherheitsrisiken sind schwer greifbar
Sie sind sich unsicher, wo Ihre größten Risiken liegen. Die Sicherheitsarbeit ist reaktiv und wird von dringenden Anfragen getrieben. Sie können nicht sagen, ob die aktuellen Schutzmaßnahmen wirklich funktionieren.
Keine klare Verantwortlichkeit
Die Sicherheitsverantwortung ist auf IT und Dienstleister verteilt. Entscheidungen geraten ins Stocken, weil Rollen nicht definiert sind. Sie brauchen eine zentrale Ansprechperson für Ihre IT-Sicherheit.
Wachsender Compliance-Druck
Sicherheitsfragebögen von Kunden treffen laufend ein, während neue gesetzliche Vorgaben wie NIS-2 oder DORA den Handlungsdruck erhöhen. Audit-Anfragen kommen mit kurzem Vorlauf, und es ist unklar, welche Nachweise und Dokumente Sie für Behörden und Partner ständig griffbereit haben müssen.
Unsere Lösung
Virtual CISO
Ein Virtual CISO (vCISO) ist Ihre flexible Führungskraft für Cybersicherheit. Sie erhalten eine klare Strategie und einfache Prioritäten – ganz ohne die Kosten einer Vollzeit-Führungskraft.
In der Praxis bildet der vCISO die zentrale Schnittstelle:
- Unternehmensführung: Definieren von Zielen und Risikobereitschaft, Freigabe von Prioritäten
- IT-Team: Umsetzen der Prioritäten in technische Schutzmaßnahmen, Tools und tägliche Sicherheitsprozesse
- Mitarbeitende: Einhalten klarer Richtlinien und sicherer Arbeitsweisen
- Dienstleister & Partner: Erfüllen Ihrer Sicherheitsanforderungen sowie Unterstützung bei Audits und Überprüfungen
Das Ergebnis: Ein zentraler Verantwortlicher für Sicherheitsentscheidungen, ein fester Fahrplan für Ihre Teams und weniger böse Überraschungen bei Veränderungen.
Die Leistung eines vCISO
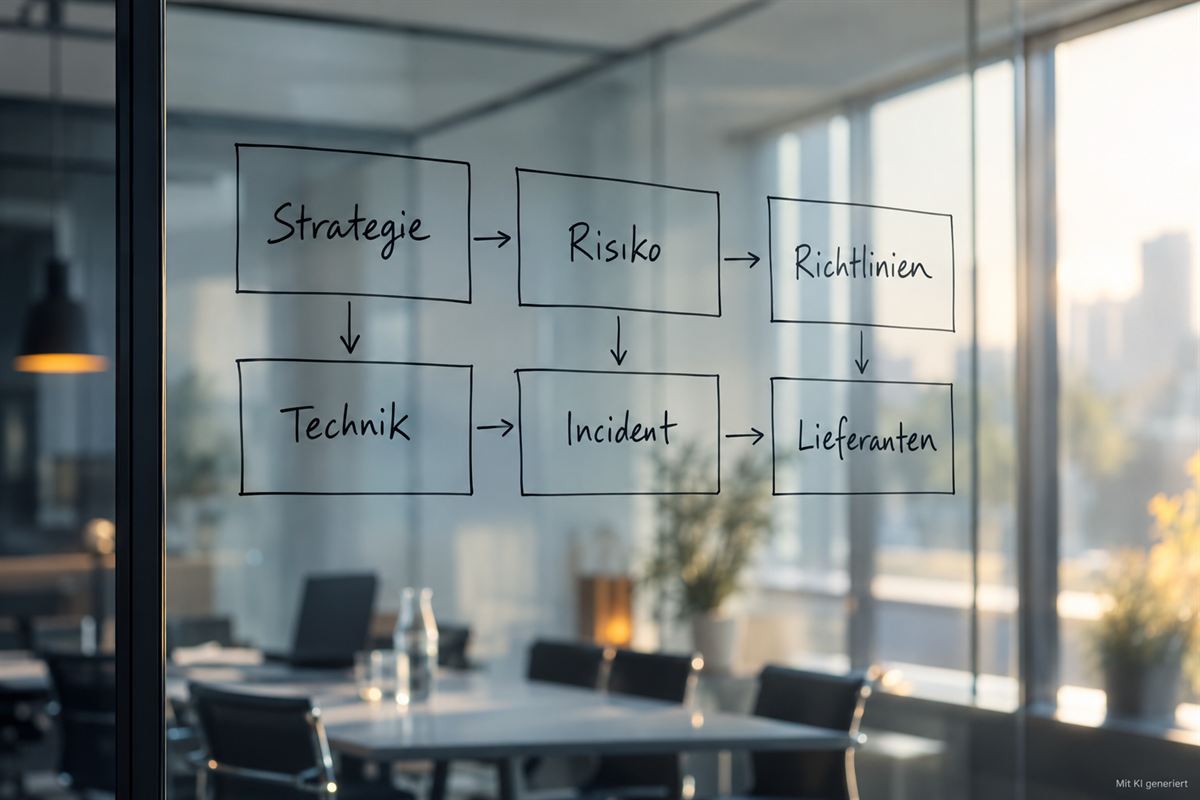
Sechs Handlungsfelder mit klaren Deliverables
-
Strategie & Führung: Sicherheitsziele definieren, Entscheidungsstrukturen verankern und das Management regelmäßig über Risiken informieren.
-
Risikomanagement & Compliance: Risikoanalysen steuern, Controls auf Anforderungen abbilden, Mängelbeseitigung mit klaren Zuständigkeiten und Fristen tracken.
-
Richtlinien & Programme: Regelwerke ausarbeiten, Sicherheitsstandards definieren und den Fortschritt über eine klare Roadmap steuern.
-
Technische Aufsicht: Architekturänderungen prüfen, Auswahl von Sicherheitstools anleiten, Tests und Fehlerbehebungen koordinieren.
-
Incident Readiness & Response: Incident-Response-Plan ausarbeiten, Krisenübungen durchführen, Triage und Krisenkommunikation im Ernstfall steuern.
-
Lieferanten- & Drittparteien-Risiko: Sicherheitsniveau von Dienstleistern bewerten, vertragliche Sicherheitsklauseln festlegen, kritische Lieferanten überwachen.
Warum CyberSchild?
Praxisorientiertes Security Leadership
Sie bekommen eine glasklare Marschrichtung. Wir wandeln Risiken in einen kurzen Maßnahmenplan mit Verantwortlichen und Deadlines um, damit Ihr Team das Wichtigste zuerst anpackt.
Vorbereitet auf jedes Audit
Pragmatisch: Wir helfen Ihnen, Richtlinien, Evidenzen und Controls aufzubauen, die Audits standhalten. Sie bekommen eine einfache Lösung, um Ergebnisse vorzuweisen – kein unleserliches Papierchaos.
Gemeinsam mit Ihren Drittanbietern
Nahtlose Einbindung Ihrer bestehenden Partner und IT-Landschaft. Sie haben eine zentrale Anlaufstelle, die alle Beteiligten steuert und Entscheidungen zielgerichtet durchsetzt.
Nachweisbare Ergebnisse
Sie erkennen monatlich Ihre Fortschritte. Wir tracken ein kompaktes Set an Security-Metriken, berichten ohne Fachjargon und richten die Roadmap flexibel an neuen Risiken und Geschäftszielen aus.
Für KMU
Ideal für KMU auf Wachstumskurs, die wertvolle Kundendaten schützen müssen, aber schnelle und direkt einsatzbereite Sicherheitslösungen suchen.
Regulierte Unternehmen & Teams
Sie unterliegen Anforderungen wie ISO 27001, SOC 2, NIS-2, DORA, DSGVO oder ähnlichen Standards und benötigen einen klaren Plan, belastbare Nachweise sowie Verantwortung auf Managementebene.
Unternehmen ohne CISO
Erhalten Sie CISO-Management auf Abruf: Für Richtlinien, Risikoentscheidungen und Board-Reporting auf C-Level – flexibel und ohne die Fixkosten einer Vollzeitkraft.
Teams nach einem Security-Vorfall
Sie hatten einen Sicherheitsvorfall, eine Ransomware-Drohung oder ein negatives Audit-Ergebnis und benötigen nun eine schnelle Erstbewertung, einen Risikoplan sowie einen praxistauglichen Weg, um Wiederholungen effektiv zu verhindern.
Zeitlicher Ablauf des Mandats
Unser Sechs-Stufen-Prozess bringt Sie vom Erstkontakt direkt zu nachweisbaren Ergebnissen – effizient, strukturiert und ressourcenschonend.
Schritt 1: Erstgespräch & Zielsetzung
Wir stimmen Ihre Business-Prioritäten, regulatorischen Anforderungen und Risiken ab. Am Ende steht ein klares, gemeinsames Zielbild samt konkretem Handlungsplan.
Schritt 2: Bestandsaufnahme von Zugängen & Assets
Erfassung des Ist-Zustands: Wir analysieren Ihre Systeme, Vendor-Risiken und Vorgaben und schaffen schlanke Abläufe für den Informationsaustausch.
Schritt 3: Analyse des Sicherheitsstandards
Wir bewerten Ihren aktuellen Sicherheitsstand anhand etablierter Standards, um kritische Lücken und konkrete Handlungsbedarfe schnell aufzudecken.
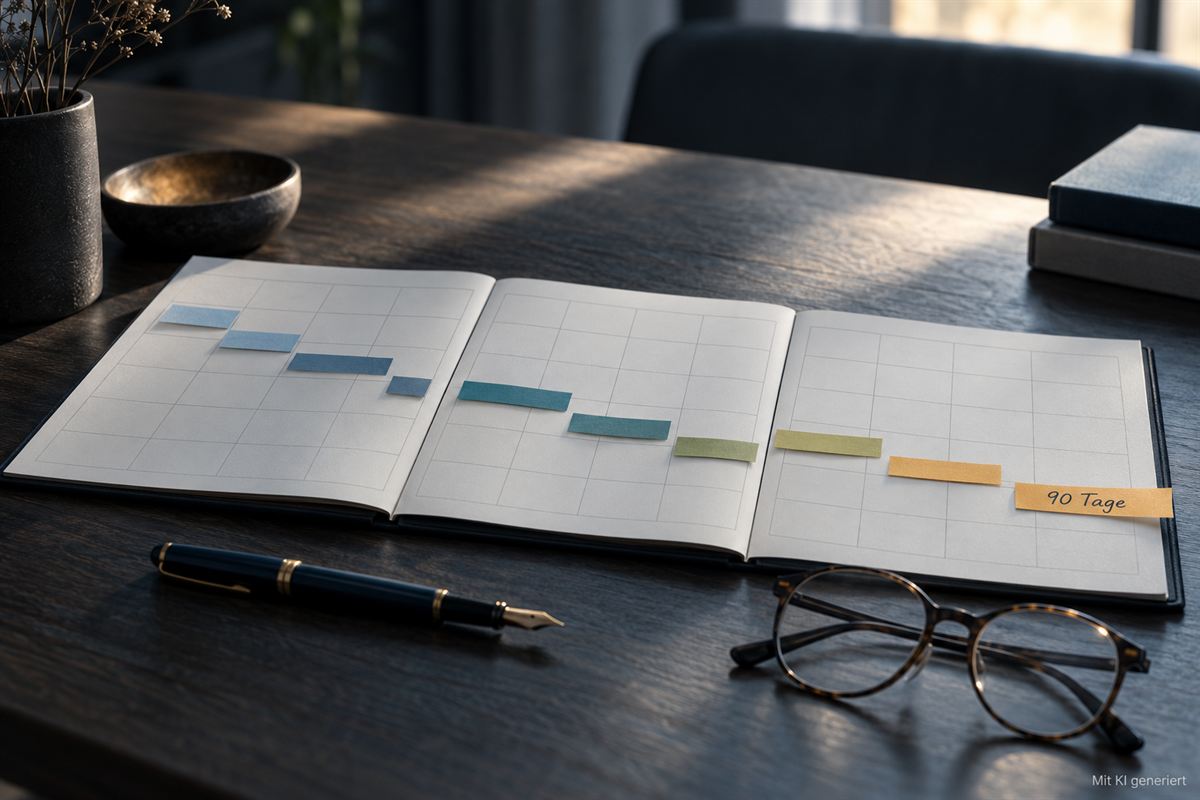
Schritt 4: Strategische 90-Tage-Roadmap
Wir erstellen einen strukturierten Etappenplan für die ersten drei Monate, der sofortige Quick Wins mit langfristigen Sicherheitszielen verbindet.
Schritt 5: Umsetzung & operative Begleitung
Wir begleiten Sie aktiv bei der Umsetzung der Maßnahmen, unterstützen Ihr Team in der Praxis und stellen sicher, dass Richtlinien und Sicherheitskontrollen reibungslos funktionieren.
Schritt 6: Kontinuierliche Messung & Optimierung
Wir überprüfen regelmäßig Ihre Sicherheitskennzahlen, bewerten neue Risiken und passen den Fahrplan fortlaufend an, um dauerhaften Schutz und Compliance zu sichern.
Die Software · CyberSchild Cockpit als ISMS
CyberSchild Cockpit: unser ISMS für Ihren Sicherheitsstatus auf einem Bildschirm
Das Cockpit ist unser eigenes ISMS und der Arbeitsplatz Ihres Informationssicherheitsbeauftragten: Asset-Register, Risikomatrix, Vorfallsregister mit Meldeuhr nach NIS2 Art. 23 und DORA Art. 19, Compliance-Kalender, Lieferantenbewertung, Awareness-Status und ein Management-Report per Klick. Jede Kennzahl ist bis zur Anforderung, Regelung und Datenquelle nachvollziehbar. Gehostet in der EU und der Schweiz. Nutzt Ihr Unternehmen bereits ein anderes ISMS, arbeitet Ihr ISB dort weiter – das Cockpit ist Angebot, keine Pflicht.
CyberSchild Cockpit – Dashboard mit Asset-Register, Sicherheitslage und Compliance-Stand
Transparentes Preismodell für Ihren externen ISB
Ein fester Retainer sichert Ihnen Ihren namentlich benannten Informationssicherheitsbeauftragten. Die Arbeitszeit wird nach Aufwand abgerechnet – planbar über eine wöchentliche Grundlast, flexibel bis zur Kapazitätsgrenze. Das CyberSchild Cockpit ist optional. Alle Preise zzgl. USt.
2.500 € pro Monat
Pauschale für die Rolle des ISB: Verantwortung, namentliche Benennung gegenüber Behörden und Prüfern, Erreichbarkeit für Geschäftsführung und IT. Ohne inkludierte Stunden, monatlich kündbar. Inklusive: 90 Minuten Awareness-Training für jede Mitarbeiterin und jeden Mitarbeiter, kostenlos.
4 Stunden pro Woche · 98 € / Stunde
Planbare Grundlast für den laufenden Betrieb: Regeltermine, Maßnahmensteuerung, Richtlinien, Dokumentation im ISMS Ihrer Wahl. 392 € pro Woche, monatlich abgerechnet.
Zeit & Material · 110 € / Stunde
Alles über die Grundlast hinaus – Audits, Vorfallbearbeitung, Zertifizierungsprojekte, Kundenfragebögen – nach tatsächlichem Aufwand und nur nach Ihrer Freigabe. Bis zur Kapazitätsgrenze von 20 Stunden pro Woche. Angebot per E-Mail oder direkt als Termin über den Kalender unten.
Ergänzung · Awareness-Schulungen
Ihr Team als Schutzschild
Technik hält nur, wenn Menschen mitziehen. Unsere Bitkom-zertifizierten Trainer schulen von der Buchhaltung bis zur IT-Abteilung – mit Abschlussprüfung und persönlichem Zertifikat, auf Deutsch oder Englisch, online oder als Tagestraining vor Ort in Deutschland und Österreich.
Im ISB-Programm enthalten
Der Nachweis, den Prüfer sehen wollen
Im Retainer sind 90 Minuten Awareness-Training für jede Mitarbeiterin und jeden Mitarbeiter enthalten. Die persönlichen Zertifikate sind genau der Beleg, den Revision, Versicherer und Kundenfragebögen zum Thema Schulung verlangen.
Von der Geschäftsführung bis zur Buchhaltung
Inhalte auf dem Stand von heute
Häufig gestellte Fragen (FAQ)
Was ist ein Virtual CISO (vCISO)?
Mit einem vCISO holen Sie sich Security-Management nach Maß an Bord: Strategie, Frameworks und Aufsicht auf CISO-Niveau, exakt skaliert auf Ihren Bedarf und Ihr Budget.
Was ist der Unterschied zwischen einem vCISO und einem IT-Dienstleister?
Während der IT-Support den laufenden Betrieb sichert, steuert der vCISO Ihre Sicherheit auf Management-Ebene: Von Richtlinien und Partner-Checks bis zum Board-Reporting – für maximale Ausrichtung an Ihren Geschäftszielen.
Welche Ergebnisse sind in den ersten 30 bis 60 Tagen realistisch?
Sie erhalten ein klares Bild Ihrer wichtigsten Risiken, einen pragmatischen Sicherheitsplan sowie sofortige Optimierungen (Quick Wins), priorisiert nach ihrer Wirkung. Zudem sichern Sie sich aussagekräftige Reports für Geschäftsführung und Stakeholder.
Benötigen wir einen vCISO, obwohl wir schon Sicherheits-Tools nutzen?
Software bietet Hilfestellung, übernimmt aber weder Risikoabwägungen noch den Nachweis von Sicherheitsfortschritten. Ein vCISO wählt die entscheidenden Maßnahmen aus, optimiert Ihre Bestands-Tools und bringt Mensch, Prozesse und Berichterstattung auf Kurs.
Wie bewerten Sie den aktuellen Sicherheitsstatus im Unternehmen?
Wir durchleuchten Ihre Geschäftsziele, IT-Systeme, Datenflüsse und Vendor-Risiken. Das Ergebnis ist ein priorisierter Maßnahmenplan mit zugewiesenen Rollen, Fristen und KPIs, der Risiken gezielt minimiert.
Können Sie bei Compliance-Anforderungen (SOC 2, ISO 27001, NIS-2, DORA, DSGVO und ähnlichen) unterstützen?
Ja. Wir transformieren Compliance-Anforderungen in eine konkrete Roadmap, schließen Schwachstellen und sichern die Audit-Readiness. Unser Fokus liegt erst auf der wirksamen Risikominimierung – dann folgt die nahtlose Ausrichtung von Dokumentation und Prozessen am jeweiligen Standard.
Arbeiten Sie mit unserem bestehenden IT-Team und unseren Dienstleistern zusammen?
Ja. Wir stimmen uns eng mit Ihrer internen IT, Ihrem IT-Support und wichtigen Dienstleistern ab, um Rollen klar zu definieren, Sicherheitsanforderungen festzulegen, Maßnahmen nachzuverfolgen und unnötigen Abstimmungsaufwand zu reduzieren. Sie behalten jederzeit die volle Kontrolle und Transparenz.
Wie gehen Sie mit Vertraulichkeit und dem Zugriff auf sensible Systeme um?
Höchste Vertraulichkeit und der Schutz Ihrer Daten haben für uns oberste Priorität. Sämtliche Mandate werden durch umfassende Geheimhaltungsvereinbarungen (NDAs) abgesichert. Zugriffe auf Ihre Systeme erfolgen streng nach dem Prinzip der geringsten Rechte (Need-to-Know / Least Privilege) – stets abgesichert durch Mehrfaktor-Authentifizierung, verschlüsselte Verbindungen und lückenlos nachvollziehbare Protokollierung.
Welche Preis- und Vertragsmodelle gibt es für eine vCISO-Zusammenarbeit?
Unsere Preismodelle sind flexibel und passen sich exakt der Größe, Komplexität und den Anforderungen Ihres Unternehmens an. Sie zahlen nur die Kapazitäten, die Sie tatsächlich benötigen – frei von Nebenkosten oder langfristigen Bindungen einer Vollzeit-Führungskraft.
Wie schnell können wir starten?
Nach einem kurzen Erstgespräch und der Abstimmung des Leistungsumfangs können wir in der Regel innerhalb von 1 bis 2 Wochen starten. Bei dringendem Handlungsbedarf können wir eine erste Risikoanalyse und einen Sofort-Aktionsplan auch kurzfristiger priorisieren.
Wie ist die Haftung geregelt – und was heißt das finanziell?
Ein angestellter CISO haftet grundsätzlich persönlich für Pflichtverletzungen. In der Praxis greift im Arbeitsverhältnis aber die abgestufte Arbeitnehmerhaftung: keine Haftung bei leichtester Fahrlässigkeit, Teilung des Schadens bei mittlerer Fahrlässigkeit, volle Haftung erst bei grober Fahrlässigkeit oder Vorsatz. Wirtschaftlich bleibt das Restrisiko damit fast immer beim Unternehmen – ohne dass sich vorher sagen ließe, in welcher Höhe.
Beim vCISO-Mandat ist das anders: Wir sind bereit, für unsere Leistung Haftung zu übernehmen – vertraglich definiert, mit klar geregeltem Umfang und einer Obergrenze, die vor Mandatsbeginn feststeht. Aus einem diffusen Restrisiko wird damit eine kalkulierbare Position in Ihrer Planung: Sie wissen im Voraus, wofür wir einstehen, in welcher Höhe und für welchen Zeitraum.
Die Darstellung zur Arbeitnehmerhaftung ist eine allgemeine Einordnung nach deutschem Arbeitsrecht und keine Rechtsberatung; in Österreich und der Schweiz gelten vergleichbare Milderungen mit abweichenden Regeln im Detail. Der konkrete Haftungsumfang ergibt sich aus dem jeweiligen Mandatsvertrag.
Ihr Virtual CISO
Marco Rüffer
Hinter dem vCISO-Mandat steht kein anonymes Team, sondern eine feste Ansprechperson. Marco Rüffer führt seit Jahren IT-Großprojekte in Finanzwesen und Telekommunikation und weiß deshalb, wie Sicherheitsentscheide in einem Unternehmen tatsächlich zustande kommen – zwischen Budget, Termindruck und Aufsicht.
Als Wirtschaftsinformatiker verbindet er technische Tiefe mit betriebswirtschaftlichem Denken. Statt Standardkatalogen bekommen Sie eine Priorisierung, die zu Ihrer Größe, Ihrer Branche und Ihrem Risikoprofil passt – und einen Fahrplan, den Sie Ihrer Geschäftsleitung und Ihren Kunden erklären können.
Marco Rüffer · Virtual CISO bei CyberSchild
Bereit, Ihre Cyber-Risiken gezielt zu senken?
Erstellt mit
